【情報流出対策シリーズ 第2回】
前回は、固定IPアドレスとIP制限で「許可した場所からしか入れない」仕組みを解説しました。
今回は在宅勤務(テレワーク)の話です。「社員が自宅から会社のシステムにアクセスする」――便利な反面、ここが情報漏洩の入り口になりやすい時代になりました。
在宅勤務の落とし穴
- 自宅の回線は通常「動的IP」で、住所が固定できない
- だからといって社内システムを「誰でも入れる」設定にすると、不正アクセスの格好の的になる
- カフェなどのフリーWi-Fi経由の通信は、盗み見のリスクもある
VPN+固定IPで「自宅を会社の支店にする」
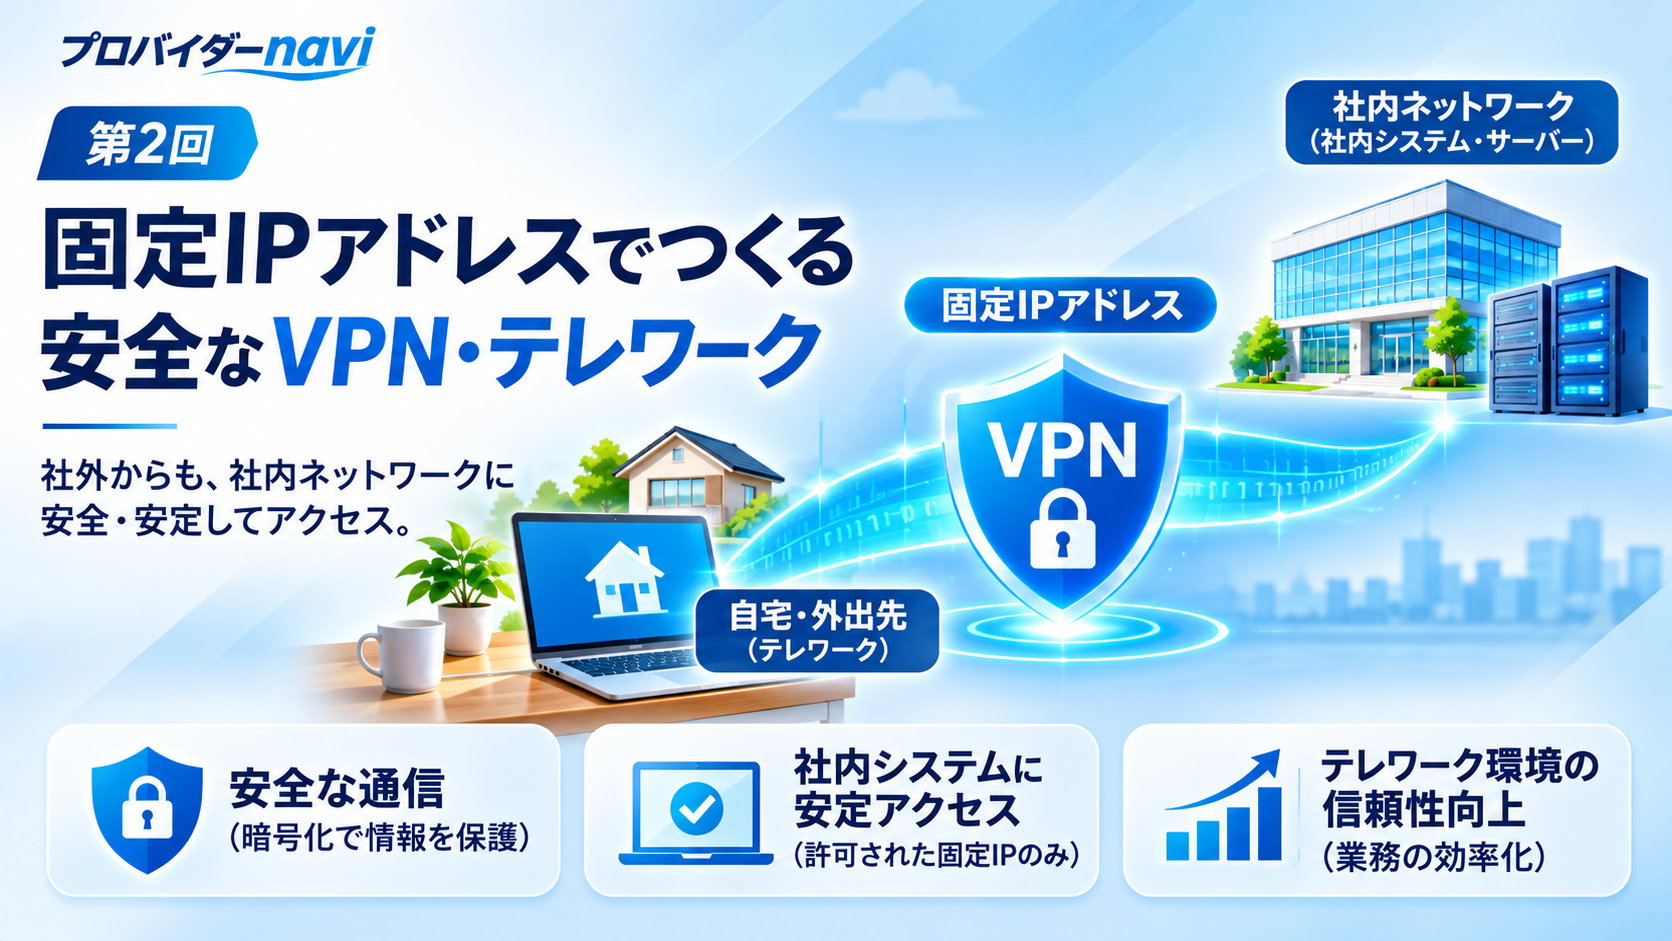
解決策が VPN(仮想専用線) と固定IPアドレスの組み合わせです。
VPNは、インターネットの中に暗号化された「専用トンネル」を作る技術。自宅のパソコンと会社のネットワークを、このトンネルで安全につなぎます。
ここで固定IPアドレスが効いてきます。
- 会社側のVPN受け口を固定IPで特定できる
- 「許可した接続元からだけ」VPNを受け付ける設定と組み合わせられる
- 拠点が複数ある会社では、拠点同士を固定IPで結ぶ「拠点間VPN」も安定して運用できる
イメージは、自宅と会社のあいだに「鍵のかかった専用通路」を作り、通路の入口も「決まった住所の人だけ」に絞る、という二重の守りです。
社内の機器にも「特定IPだけ」を
同じ考え方は、社内の機器の遠隔利用にも使えます。
- 外出先から事務所のNAS(ファイル共有)を見る
- 防犯カメラの映像を遠隔で確認する
- 事務所のパソコンにリモートデスクトップで入る
こうした入り口を「特定のIPアドレスからだけ」に絞ることで、外部に公開する範囲を最小限にできます。
注意点
- VPN機器やルーターのソフトウェア更新を怠ると、そこが弱点になります(更新は忘れずに)
- VPNのID・パスワード管理も基本どおり(使い回し禁止、二要素認証が使える機種・サービスでは有効化)
- 固定IPは「土台」。機器の防御(ファイアウォール等)との組み合わせが前提です
まとめ
- 在宅勤務の弱点は「接続元が定まらない」こと
- VPNで暗号化トンネルを作り、固定IPで接続元を特定・制限する
- NASやカメラなどの遠隔利用も「特定IPだけ」に絞る
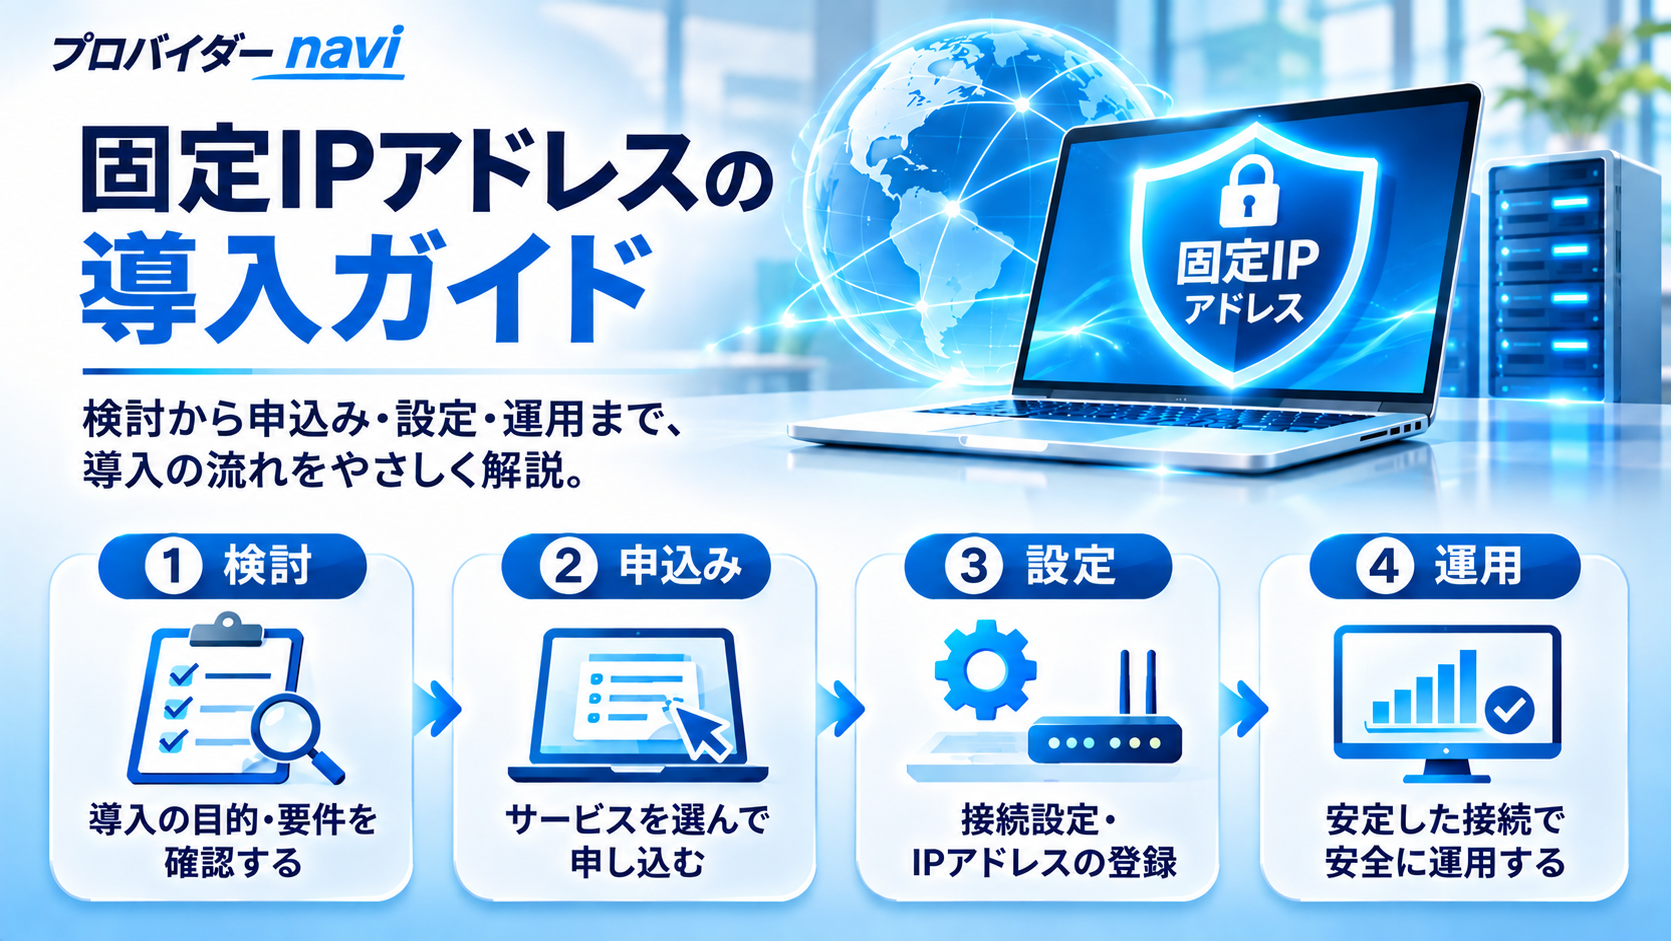
次回は最終回「法人・SOHOのための固定IPアドレス導入ガイド|OCNのプランと料金、多層防御の考え方」をお届けします。
テレワーク環境の整備やVPNの導入でお困りのことがあれば、Bizネットセンターまでお気軽にご相談ください。
情報流出対策シリーズ(全3回)
==関連キーワード==
- VPN テレワーク 安全
- 固定IPアドレス リモートアクセス
- 拠点間VPN
- 在宅勤務 セキュリティ
- OCN 固定IP