【情報流出対策シリーズ 第1回】
前回の記事では、相次ぐ情報流出への備えとして「パスワードを使い回さない」「二要素認証をオンにする」といった基本をお伝えしました。
でも、こう思った方もいるはずです。「自分のパスワードが、利用しているサービスの側から漏れたらどうするのか」と。
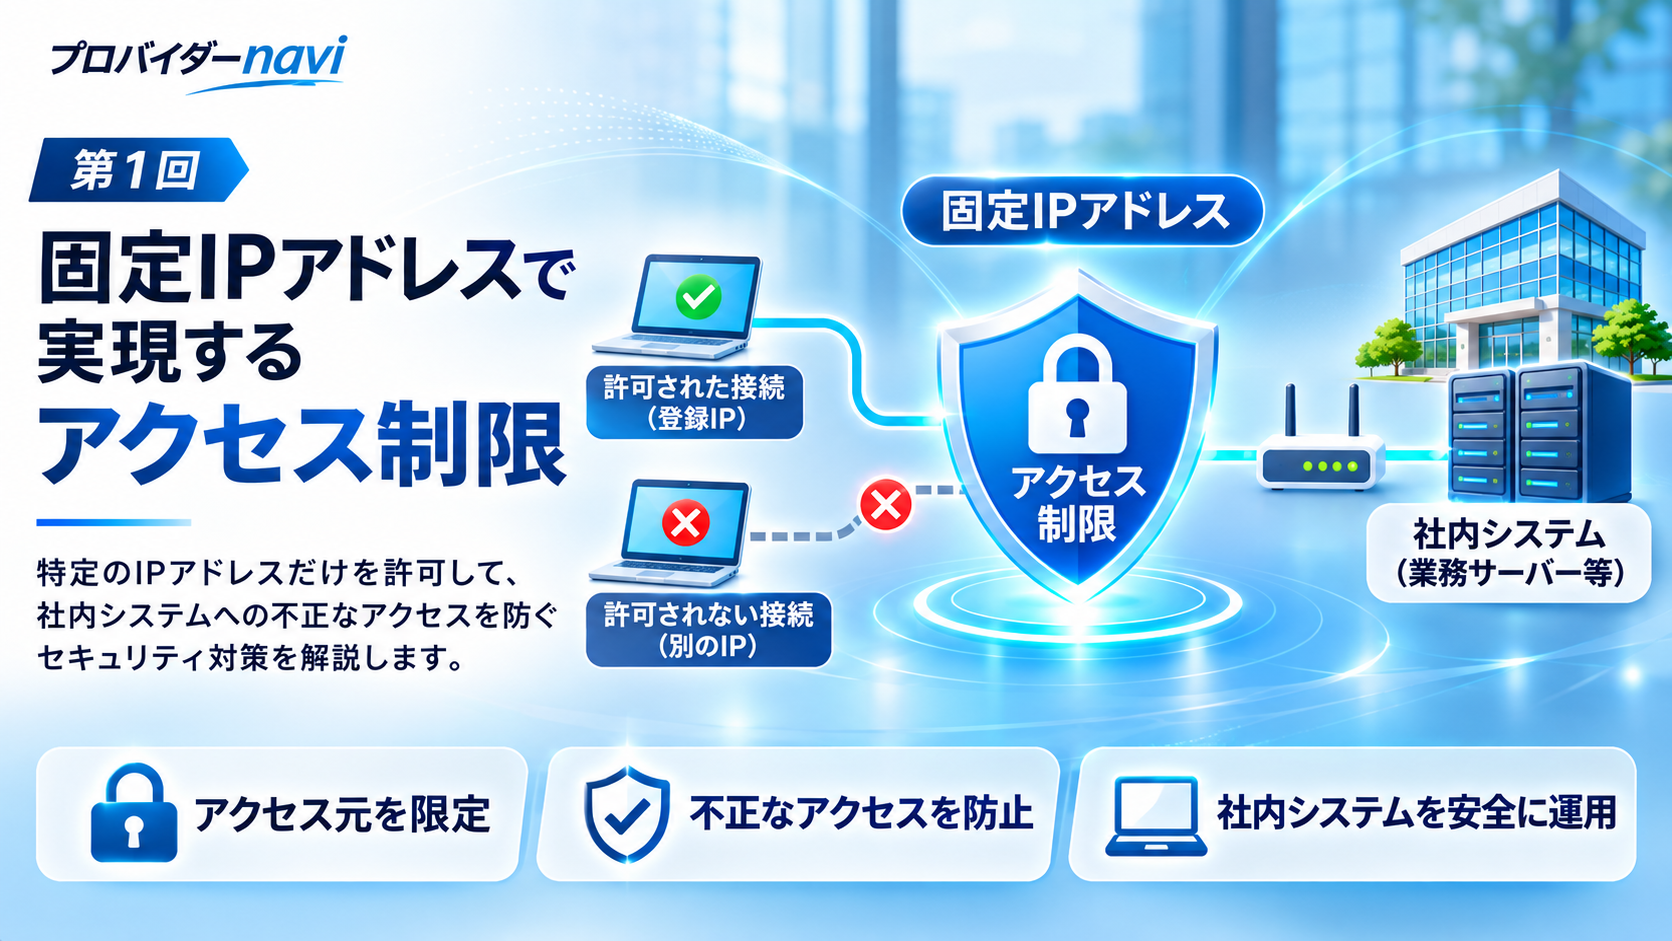
実は、パスワードが漏れても第三者がログインできない仕組みがあります。そのカギが「固定IPアドレス」と「IP制限」です。法人・SOHOの方向けに、仕組みを分かりやすく解説します。
固定IPアドレスとは
IPアドレスは、インターネット上の「住所」のようなものです。通常の契約では、この住所は接続のたびに変わります(動的IPアドレス)。
固定IPアドレスは、その名のとおり住所がずっと同じ。会社専用の、変わらない住所を持てるサービスです。
IP制限の仕組み:許可した住所からしか入れない
クラウドサービス(会計ソフト、顧客管理、グループウェアなど)の中には、「接続元IP制限」という機能を持つものがあります。
これは「このIPアドレス(住所)から来たアクセスだけを通す」という設定です。イメージは、オフィスの入口に「入館できるのはこの住所から来た人だけ」という門番を置くようなもの。
- 自社の固定IPから → いつもどおりログインできる
- それ以外の場所から → 正しいパスワードでも、入り口で遮断される
つまり、万一あなたのIDとパスワードがどこかから流出しても、攻撃者は会社の固定IPの場所にいない限り、ログインできません。「漏れる前提」で被害を止める仕組みです。
動的IPアドレスでは、この運用ができない
住所が毎回変わってしまう動的IPでは、「許可する住所」を指定できません。引っ越しを繰り返す人を門番が覚えられないのと同じです。だからこそ、IP制限を運用するには固定IPアドレスが前提になります。
こんな場面で効きます
- クラウド会計・販売管理に、事務所からだけアクセスさせたい
- 顧客情報が入ったグループウェアを守りたい
- 取引先のシステムに「接続元IPを登録してください」と言われた(ホワイトリスト登録)
注意点
固定IPアドレス自体が通信を暗号化したり、ウイルスを防いだりするわけではありません。守りの「土台」として、次回お話しするVPNや、ファイアウォールなどと組み合わせる多層防御が大切です。
まとめ
- 固定IPアドレス=会社専用の変わらない「住所」
- IP制限=許可した住所からしかログインさせない仕組み
- パスワードが漏れても、許可IP以外は入り口で遮断される
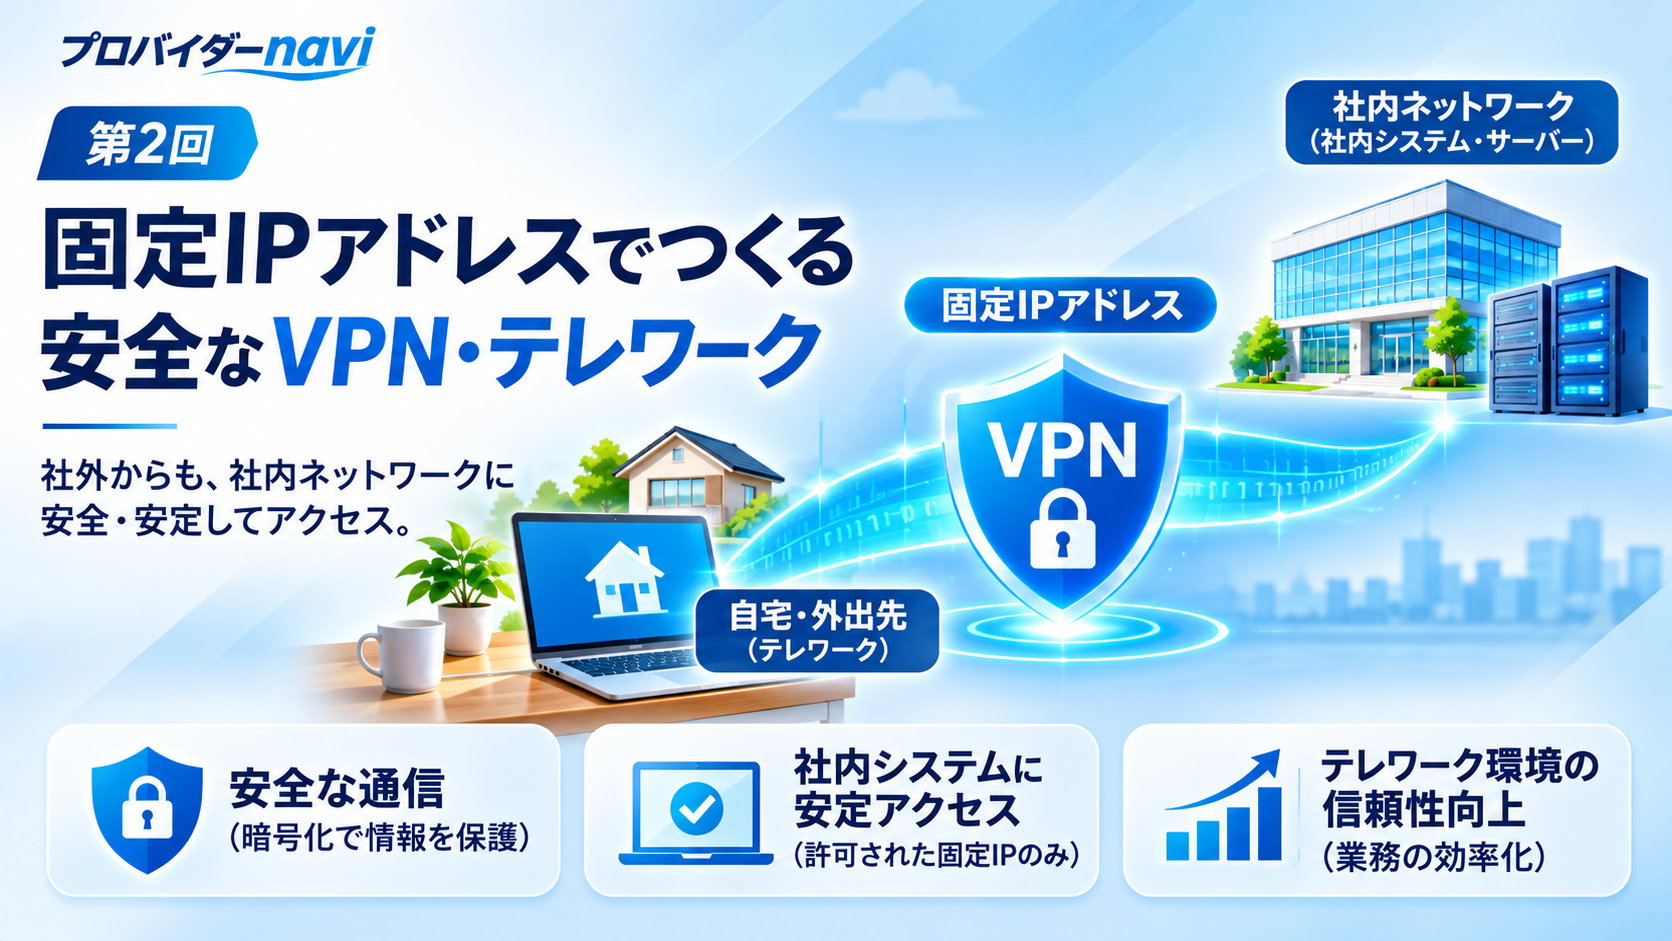
次回は「在宅勤務でも会社を守る|固定IPアドレスとVPNの安全な使い方」をお届けします。
固定IPアドレスの導入や、IP制限の設定でお困りのことがあれば、Bizネットセンターまでお気軽にご相談ください。
情報流出対策シリーズ(全3回)
==関連キーワード==
- 固定IPアドレス
- IP制限 アクセス制限
- 情報流出 対策 法人
- OCN 固定IP
- パスワード 流出 対策